Le CVSS aide à mesurer la gravité technique d’une vulnérabilité. Il ne suffit pourtant pas à établir, à lui seul, l’ordre de traitement dans une infrastructure réelle. Le correctif critique publié par GitLab le 10 septembre 2026 illustre bien pourquoi.
GitLab : un cas qui mérite une réaction rapide
GitLab a publié les versions 19.3.2, 19.2.6 et 19.1.8 pour GitLab Community Edition et Enterprise Edition et recommande aux installations auto-hébergées concernées de mettre à jour immédiatement.
Parmi les vulnérabilités corrigées figure CVE-2026-85706, notée CVSS 10.0. GitLab indique que, dans certaines conditions, un utilisateur non authentifié pouvait lire des fichiers arbitraires du serveur à cause d’un défaut de confinement des chemins et d’un contrôle d’authentification manquant dans l’API des commits.
Les versions affectées sont GitLab CE/EE à partir de 18.7, avant 19.1.8, la branche 19.2 avant 19.2.6 et la branche 19.3 avant 19.3.2. GitLab.com est déjà corrigé et les clients GitLab Dedicated n’ont pas d’action spécifique à effectuer pour cette publication.
Versions corrigées
- GitLab 19.1 → 19.1.8
- GitLab 19.2 → 19.2.6
- GitLab 19.3 → 19.3.2
Pourquoi CVSS ne suffit pas
Un score CVSS décrit la gravité d’une vulnérabilité à partir de caractéristiques techniques : accès réseau, complexité, privilèges nécessaires, interaction utilisateur et conséquences sur la confidentialité, l’intégrité ou la disponibilité.
Il ne décrit pas directement votre contexte. Une vulnérabilité critique dans un service isolé et inaccessible depuis l’extérieur ne se traite pas forcément avant une vulnérabilité légèrement moins sévère présente sur un service public, déjà visé par des attaques et contenant des données sensibles.
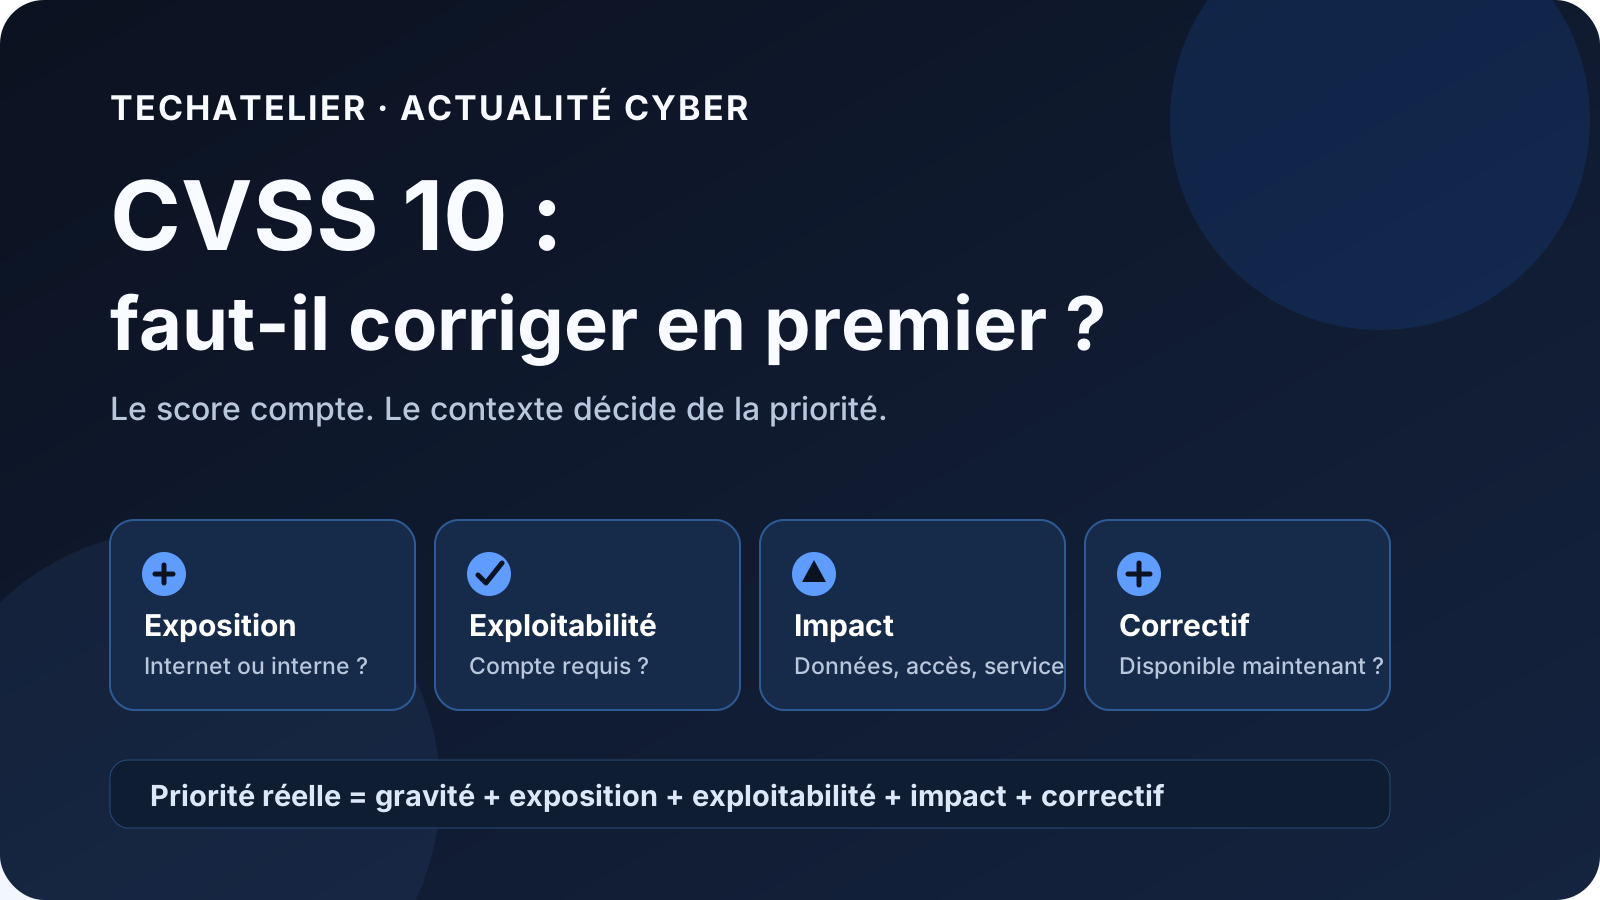
Quatre critères pour décider quoi corriger en premier
1. L’exposition
Le service est-il accessible depuis Internet, limité à un réseau interne ou protégé derrière plusieurs contrôles ? Plus un composant est exposé, plus la fenêtre d’attaque est large.
2. L’exploitabilité
L’attaque nécessite-t-elle un compte, des droits élevés, une interaction utilisateur ou des conditions particulières ? Dans le cas de CVE-2026-85706, GitLab précise que l’exploitation pouvait être possible sans authentification dans certaines conditions, ce qui augmente fortement la priorité.
3. L’impact réel
Que peut obtenir un attaquant : une indisponibilité temporaire, l’accès à des fichiers, des secrets, des données clients ou l’exécution de code ? Il faut rapprocher l’impact technique des actifs réellement présents sur le serveur concerné.
4. Le correctif disponible
Une mise à jour éditeur claire et immédiatement disponible réduit l’incertitude. Lorsqu’elle existe, le bon réflexe est de préparer la sauvegarde, vérifier la procédure d’upgrade, appliquer le correctif puis contrôler le service.
Et si une vulnérabilité est déjà exploitée ?
L’exploitation active est un signal de priorité majeur. Le catalogue Known Exploited Vulnerabilities de la CISA est justement conçu pour recenser des vulnérabilités dont l’exploitation est connue et aider à concentrer les efforts de remédiation.
Attention toutefois : une vulnérabilité absente de ce catalogue n’est pas automatiquement sans risque. Le KEV est un signal supplémentaire dans une décision qui doit aussi prendre en compte votre exposition, vos actifs et les recommandations de l’éditeur.
Une grille simple de priorisation
| Question | Signal de priorité élevée |
|---|---|
| Le service est-il exposé ? | Accessible directement depuis Internet |
| L’attaque est-elle simple ? | Pas d’authentification ou peu de prérequis |
| L’impact est-il important ? | Fichiers, secrets, données sensibles ou contrôle du service |
| L’exploitation est-elle connue ? | Preuves publiques, alertes éditeur ou présence dans un catalogue d’exploitation connue |
| Le correctif existe-t-il ? | Version corrigée publiée et procédure disponible |
Que faire si vous utilisez GitLab auto-hébergé ?
- Identifier la version réellement installée.
- Vérifier si elle appartient à une plage affectée.
- Préparer une sauvegarde et la procédure de retour arrière.
- Lire les notes de mise à jour correspondant à votre mode d’installation.
- Mettre à jour vers une version corrigée.
- Contrôler ensuite l’accès, les fonctions principales, les logs et l’état des migrations.
GitLab précise que cette publication comporte des migrations de base de données. Une instance mono-nœud subira une interruption pendant l’upgrade, tandis qu’une architecture multi-nœuds correctement préparée peut utiliser la procédure de mise à jour sans interruption.
Ce qu’il faut retenir
Un CVSS 10 est un signal fort, pas un ordonnancement automatique. La vraie priorité vient de la combinaison entre gravité, exposition, exploitabilité, impact et possibilité de corriger rapidement.
Dans le cas de CVE-2026-85706, plusieurs facteurs se cumulent : score maximal, accès réseau, absence d’authentification dans certaines conditions, impact sur les fichiers du serveur et correctif officiel déjà disponible. Pour une instance GitLab auto-hébergée concernée, la mise à jour doit donc être traitée rapidement.
Sources
- GitLab — Critical Patch Release 19.3.2, 19.2.6, 19.1.8
- CISA — Known Exploited Vulnerabilities Catalog
Publié le 12 septembre 2026. Les informations sur les versions et vulnérabilités correspondent aux publications disponibles à cette date.